本記事はアフィリエイト広告(PR)を含みます。
この記事の結論
- 個人のGmail宛てに送るなら、すべての送信者にSPFかDKIMが必要です。24時間で5,000件近く、またはそれ以上送る一括送信者は、SPF・DKIM・DMARCの3つが必要です(2026年11月時点)。
- 本記事のGoogle Workspaceの例では3種類ともTXTレコードです。DKIMはサービスによってCNAMEの登録を指定されます。
- SPFとDKIMを設定し、48時間以上あけてDMARCを p=none で始めます。Gmailのヘッダーで pass を確かめてから強めます。
独自ドメインのメールを迷惑メール扱いされにくくするには、SPF・DKIM・DMARCの3つをDNSに設定します。SPF・DKIM・DMARCとは、受信側が「このメールは本当にそのドメインから送られたか」を確かめるための送信ドメイン認証の仕組みです。
 モモ
SPFって日焼け止めの数値ですよね? 高くすれば迷惑メールも防げる!
 ビット先輩
塗る先はDNSだよ。ここのSPFは、送ってよいサーバーの名簿なんだ。
Gmailの送信者ガイドラインで必要な設定は?
Googleの「メール送信者のガイドライン」では、個人のGmail宛てに送るすべての送信者にSPFかDKIMが、一括送信者にはSPF・DKIM・DMARCが求められています(2026年11月時点)。要件を満たさないメールは、迷惑メールに分類されたり拒否されたりすることがあります。
一括送信者とは、個人のGmail宛てに24時間で5,000件近く、またはそれ以上送る送信者です。件数はサブドメインを含む同じプライマリドメインの合計で数え、一度該当すると件数が減っても対象のままです。
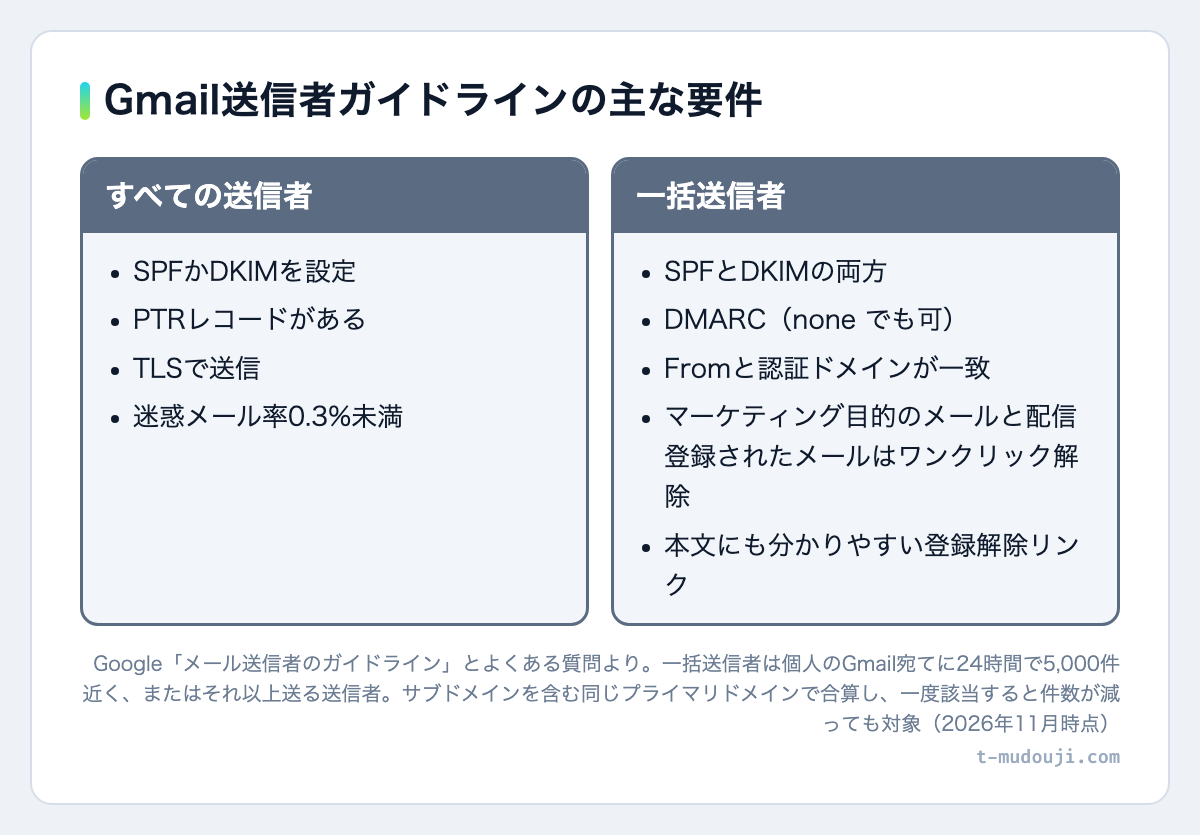
- すべての送信者:SPFかDKIM、送信元の正引き・逆引き(PTR)レコード、TLSでの送信、迷惑メール率0.3%未満の維持(0.1%未満を推奨)
- 一括送信者:上記に加えてSPFとDKIMの両方、DMARC(ポリシーは none でも可)、FromのドメインとSPFかDKIMのドメインの一致。マーケティング目的のメールと配信登録されたメールは、ワンクリック登録解除と、本文にも分かりやすい登録解除リンクが必要
PTRとTLSは、使っているメールサービスの対応を確認します。
 モモ
うちは5,000件も送らないので、何もしなくて大丈夫ですね!
 ビット先輩
待って。件数が少なくても、SPFかDKIMは必要だよ。
SPF・DKIM・DMARCのTXTレコードはどう書く?
本記事のGoogle Workspaceの例では、3種類ともTXTレコードを1行ずつ登録します。Google Workspaceだけで送る場合のホスト名と値は次のとおりです。
| 種類 | ホスト名 | 値の例 | 役割 |
|---|---|---|---|
| SPF | @(空欄) | v=spf1 include:_spf.google.com ~all | 送ってよいサーバーの一覧 |
| DKIM | google._domainkey | v=DKIM1; k=rsa; p=(公開鍵) | 電子署名を確かめる公開鍵 |
| DMARC | _dmarc | v=DMARC1; p=none; rua=mailto:dmarc@example.com | 認証に失敗したメールの扱いと報告先 |
値はGoogle Workspaceヘルプの例です(2026年11月時点)。DKIMの公開鍵は管理コンソールの「メールの認証」で生成します。
ほかのサービスでは include の値やDKIMのセレクタが変わります。DKIMはサービスによってCNAMEの登録を指定され、たとえばMicrosoft 365ではCNAMEを2つ登録します(2026年11月時点)。
お名前.com NaviのDNSレコード設定ガイドも、値はサービスによって異なるので事前に確認するよう案内しています。
 ビット先輩
DKIMの仕組みはね、そもそもRSAの成り立ちから……
 モモ
先輩、長くなるやつです! 今日は貼る場所だけで!
TXTやCNAMEの役割は「DNSレコードの種類と違いを図で解説」で紹介しています。
SPF・DKIM・DMARCはどの順番で設定する?
SPFとDKIMを先に設定し、48時間以上たってからDMARCを p=none で始めます。GoogleのDMARCヘルプが、有効化の48時間以上前からSPFとDKIMでの認証を求めているためです(2026年11月時点)。
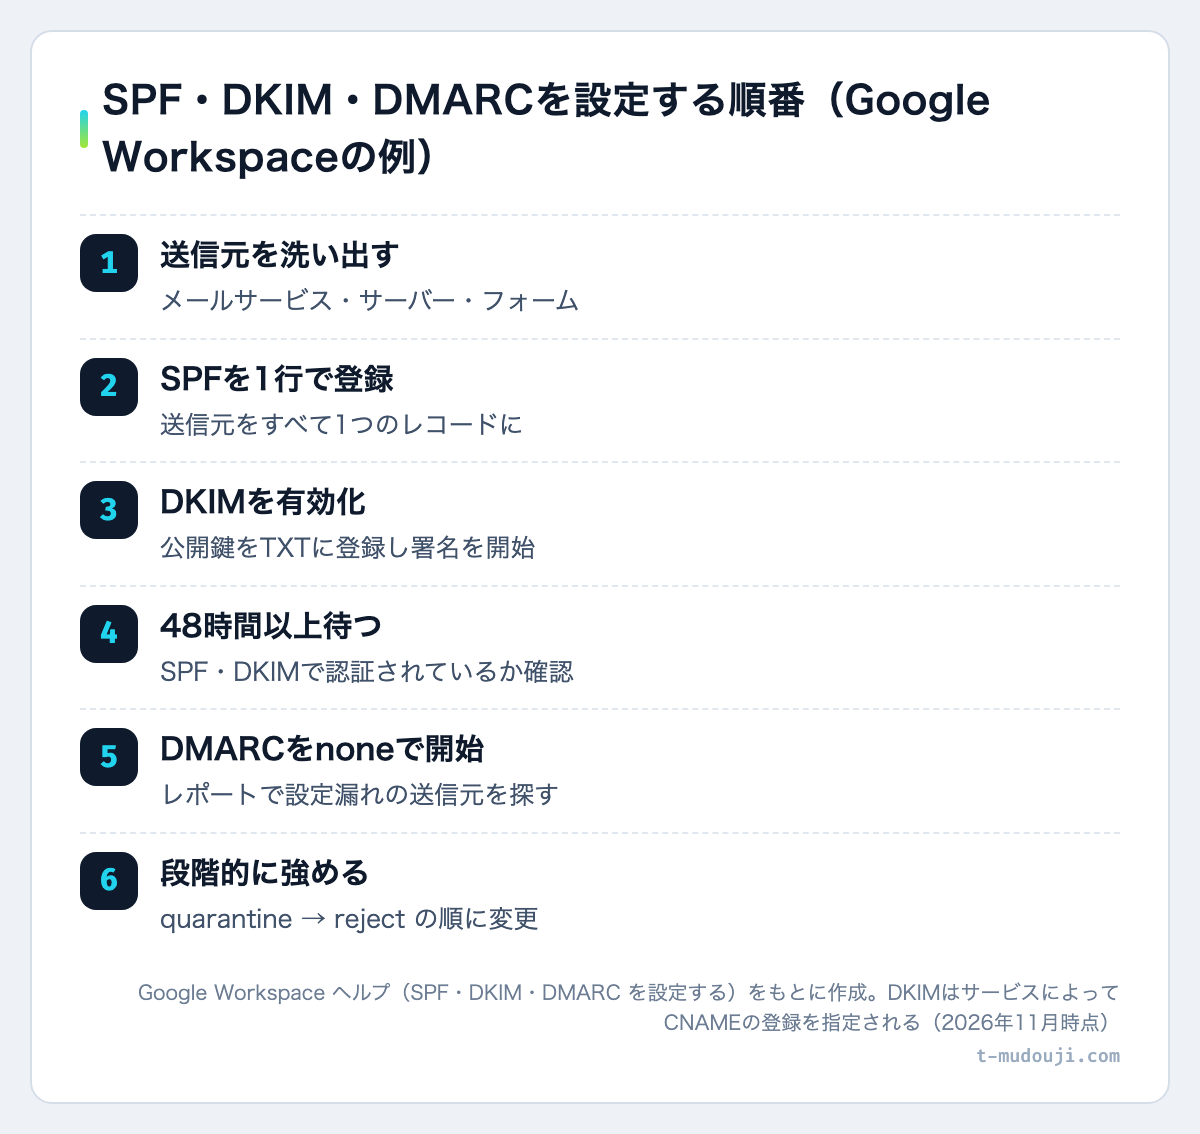
- 送信元を洗い出す:メールサービス、レンタルサーバー、サイトのフォームなど、独自ドメイン名義で送る仕組みを書き出します。
- SPFを1行にまとめる:送信元が複数あれば、include などを1つのSPFレコードに並べます。
- DKIMを有効にする:指定されたTXTかCNAMEを登録してから、署名を開始します。
- DMARCを p=none で始める:rua で受け取るレポートから、認証に失敗している送信元を探します。
- 少しずつ強める:問題がなければ quarantine、さらに reject へ変えます。
最初から reject にすると、設定漏れの送信元から送った正しいメールまで拒否されるおそれがあります。運営者が使うContact Form 7などのフォーム通知も、独自ドメインで送るなら送信元の一つです。
SPFは1つのドメインに1つだけ
v=spf1 で始まるレコードを2つ置くと、SPFの評価がエラー(permerror)になります。include などDNSを参照する指定も合計10回までです(RFC 7208)。
SPF・DKIM・DMARCが効いているかはどう確かめる?
DNSに登録できたかはdigで、実際に認証に通っているかはGmailのヘッダーで確かめます。
dig TXT example.com +short
dig TXT google._domainkey.example.com +short
dig TXT _dmarc.example.com +short値が返らないときは、反映待ちか入力ミスを疑います。GoogleのSPFヘルプでは、SPFが機能し始めるまで最長48時間ほどかかることがあるとしています。切り分けは「DNSの変更が反映されない時の確認手順」が参考になります。
- 個人のGmailアドレスにテストメールを送った
- Gmailで「その他」→「メッセージのソースを表示」を開いた
- Authentication-Results の spf・dkim・dmarc が pass になっている
- 一括送信者はPostmaster Toolsで迷惑メール率を見ている
モモpass が3つ! これでわたしも認証済みです!
ビット先輩認証されたのはドメインのほうだよ。でも、よくできました。
まとめ
- 個人のGmail宛てはすべての送信者にSPFかDKIM、24時間で5,000件近く、またはそれ以上送る一括送信者はSPF・DKIM・DMARCが必要です。
- 本記事のGoogle Workspaceの例では3種類ともTXTですが、DKIMはCNAMEを指定するサービスもあります。
- DMARCは p=none から始め、Gmailのヘッダーで pass を確かめてから強めます。
よくある質問
Q. メールを大量に送らなくてもSPFやDKIMは必要ですか?
必要です。Googleのメール送信者のガイドラインは、個人のGmail宛てに送るすべての送信者にSPFかDKIMの設定を求めています(2026年11月時点)。SPF・DKIM・DMARCがそろって必要な一括送信者は、24時間で5,000件近く、またはそれ以上送る送信者で、件数はサブドメインを含む同じプライマリドメインの合計で数え、一度該当すると件数が減っても対象のままです。
Q. SPFレコードを2つ登録してもいいですか?
登録しないでください。v=spf1 で始まるレコードが2つあると、SPFの評価がエラー(permerror)になります(RFC 7208)。送信元が増えたときは、既存の1行に include などを追記します。
Q. DMARCは最初から p=reject にしてもいいですか?
まずは p=none で始めるのが安全です。最初から reject にすると、設定漏れの送信元から送った正しいメールまで拒否されるおそれがあります。レポートで認証に失敗している送信元が無いか確かめてから、quarantine、reject へ段階的に変えます。